Дзеркальний злам: фальшива «ядерна тривога» по обидва боки фронту
Пізно ввечері 1 листопада користувачі по всій Україні отримали на телефони повідомлення про радіаційну й хімічну загрозу, вуличні бої та «Орєшнік», що летить на Україну. Жодної з цих загроз не існувало. Того ж вечора аналогічну атаку на власний застосунок оповіщення визнало МНС Росії. Зв'язок між…
Baltic Security Monitor | Material Update
Security Watch: 2 листопада 2026, 08:00 EET · Матеріальність: MODERATE · Сфера: кібербезпека / цивільне оповіщення
Пізно ввечері 1 листопада користувачі по всій Україні отримали на телефони повідомлення про радіаційну й хімічну загрозу, вуличні бої та «Орєшнік», що летить на Україну. Жодної з цих загроз не існувало. Того ж вечора аналогічну атаку на власний застосунок оповіщення визнало МНС Росії. Зв'язок між двома інцидентами не встановлено, але сам збіг показує нову лінію фронту — довіру до сигналу тривоги.
Що сталося
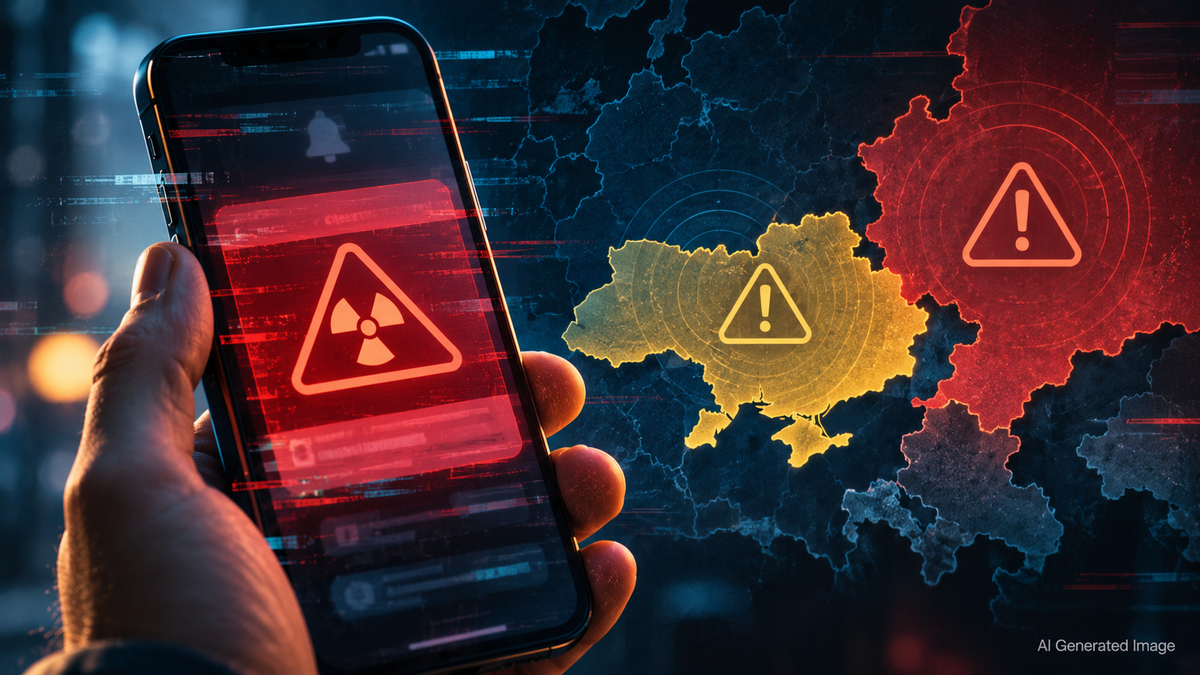
Близько 22:47 за таллінським часом офіційно підтримуваний застосунок «Повітряна тривога», створений Мінцифри разом із компанією Ajax Systems, почав надсилати фальшиві push-сповіщення. Тексти були російською мовою: ядерна загроза, радіаційна чи хімічна атака, вуличні бої, запуск «Орєшніка». Частина повідомлень містила посилання — регіональна влада окремо попереджала, що атака може мати фішинговий компонент.
О 23:02 Повітряні сили заявили, що застосунок, ймовірно, скомпрометований противником, і прямо наголосили: радіаційної загрози немає. Речник ПС Юрій Ігнат підтвердив, що повідомлення були фальшивими. Голови Івано-Франківської та Вінницької ОВА звернулися до мешканців із закликом зберігати спокій і не відкривати посилань.
Після опівночі розробники підтвердили несанкціоноване втручання третіх осіб, вимкнули push-сповіщення й тимчасово зупинили сервіс. За їхніми словами, застосунок не зберігає персональних даних користувачів, тож витоку не було — незалежно це твердження поки не перевірено. Мінцифри порадило користуватися державною системою екстреного оповіщення, яка працює навіть у беззвучному режимі, а також повідомило, що загальнонаціональна система тривог функціонує штатно.
Станом на 02:18 2 листопада сервіс частково відновлено: на мапі знову відображаються жовтий і червоний рівні небезпеки, push-тривоги повернулися. Відображення повітряних цілей на мапі поки вимкнене.
Одне питання лишається відкритим. Окремі міжнародні звіти згадують, що схожі повідомлення того вечора лунали й через гучномовці в Києві. Офіційного підтвердження, що вуличні системи оповіщення також були уражені, немає; Мінцифри наполягає, що державна система працювала нормально.
Аналіз BSM
Принципова відмінність від звичних фейків у Telegram у тому, що брехня прийшла через довірений канал. Людина, яка роками реагує на сповіщення «Повітряної тривоги», не перевіряє його джерело — саме на цю звичку й була розрахована атака. Вибір змісту теж показовий: радіація, хімія, «Орєшнік» — сценарії, що викликають максимальну паніку й мінімальну можливість швидко перевірити інформацію.
Водночас система витримала удар. Повітряні сили спростували загрозу за п'ятнадцять хвилин, сервіс було зупинено протягом кількох годин, а резервні канали — державне оповіщення, сирени, офіційні Telegram-канали — залишалися доступними. Це і є головний урок: стійкість оповіщення визначається не захищеністю одного застосунку, а наявністю кількох незалежних каналів і швидкістю офіційного спростування.
Дзеркальний інцидент у Росії
Того ж вечора МНС Росії повідомило про «масовану кібератаку» на власний мобільний застосунок, через який зловмисники поширили фальшиву інформацію про загрозу населенню. За даними українських медіа, йшлося про повідомлення щодо нібито запущених над російськими регіонами ядерних боєголовок. МНС заявило, що усуває вразливість.
Хто стоїть за кожною з атак, невідомо. Немає й доказів, що це скоординована операція. Але дві державні системи оповіщення, скомпрометовані з однаковим «ядерним» сценарієм в одну ніч, — це сигнал, що цивільні канали попередження стали повноцінною ціллю інформаційної війни для обох сторін.
Чому це стосується країн Балтії та Польщі
Естонія, Латвія, Литва, Польща та Фінляндія останніми роками інвестують у цивільну готовність: мобільні сповіщення, сирени, застосунки, інструкції для населення на випадок повітряної загрози. Латвійські військові буквально напередодні, 1 листопада, розсилали мешканцям Краславського і Лудзенського країв попередження сховатися в приміщенні через об'єкт у повітряному просторі.
Український інцидент показує, що така інфраструктура приваблює противника саме тим, що їй вірять. Зламаний канал оповіщення в країні НАТО міг би одночасно посіяти паніку, перевантажити екстрені служби й знецінити справжні попередження наступного разу. Захист повинен охоплювати не лише сервери, а й процедури: хто і за скільки хвилин спростовує фейк, які канали дублюють один одного, як людей заздалегідь навчають перевіряти джерело тривоги.
Що відстежувати далі
Повне відновлення сервісу, включно з відображенням повітряних цілей. Результати технічного розслідування: як саме був отриманий доступ до розсилки сповіщень. Офіційна атрибуція атаки. Подробиці атаки на застосунок МНС Росії та можливий технічний зв'язок між інцидентами.
Висновок
Атака не завдала фізичної шкоди, але вдарила в найчутливіше місце системи цивільного захисту — у рефлекс довіри. Україна відповіла швидко, і резервні канали спрацювали. Для країн, які лише вибудовують свою культуру цивільної готовності, це безкоштовний урок: сирена важить рівно стільки, скільки довіра до неї.
Baltic Security Monitor (osint-baltic.com) — аналітичне видання про безпеку на північно-східному фланзі НАТО.
Матеріал підготовлено на основі автоматизованого моніторингу відкритих джерел із незалежною верифікацією ключових фактів.