50 градусів у холодильній вітрині: кібератака на супермаркети дійшла до Естонії
У ніч на 2 листопада невідомі зловмисники дистанційно перемкнули холодильне обладнання супермаркетів у Швеції, Бельгії, Люксембурзі та Естонії. В естонському магазині температуру холодильної вітрини виставили на +50°C. Два тижні тому естонські експерти попереджали, що французький сценарій може…
Baltic Security Monitor | Material Update
Security Watch: 2 листопада 2026, 14:00 EET · Матеріальність: MODERATE · Сфера: кібербезпека / операційні технології / продовольча стійкість
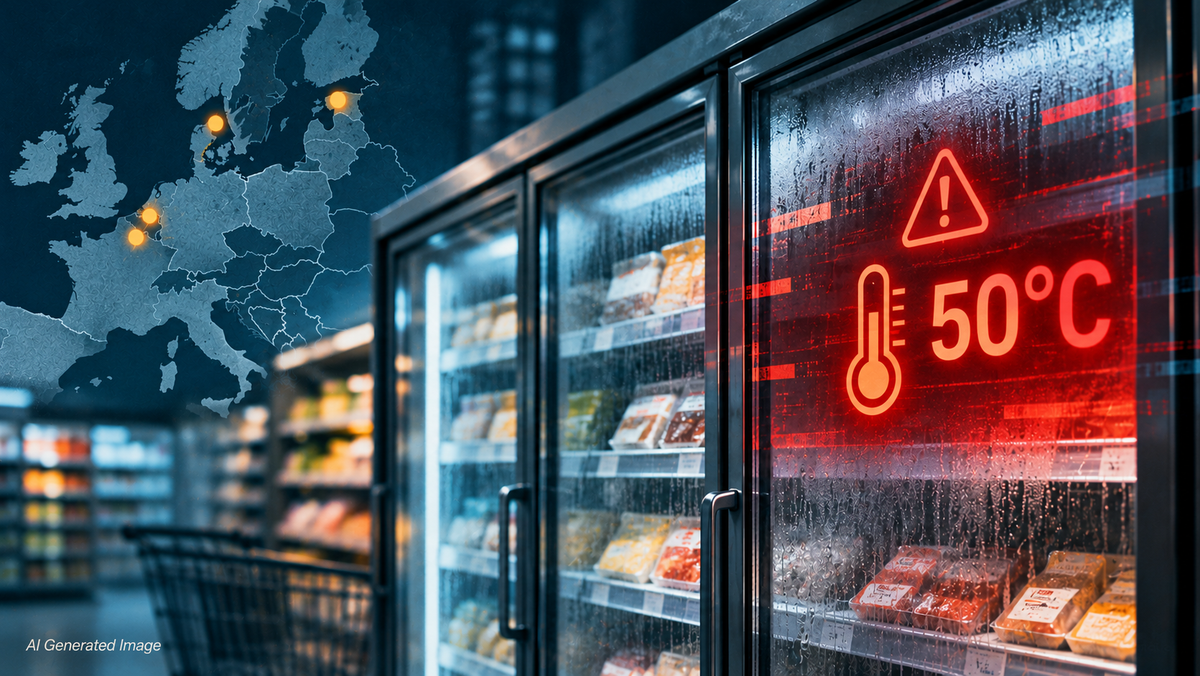
У ніч на 2 листопада невідомі зловмисники дистанційно перемкнули холодильне обладнання супермаркетів у Швеції, Бельгії, Люксембурзі та Естонії. В естонському магазині температуру холодильної вітрини виставили на +50°C. Два тижні тому естонські експерти попереджали, що французький сценарій може повторитися тут. Він повторився.
Що сталося в Естонії
Вранці 2 листопада зловмисники отримали доступ до комп'ютера дистанційного керування холодильною системою магазину однієї з великих естонських торговельних мереж і змінили налаштування вітрини на +50°C. Мережу не назвали. Про інцидент повідомив Янн Мутсо, керівник компанії Kitman Coldtech, яка виробляє й постачає холодильне обладнання.
Втручання зупинили приблизно за десять хвилин, тож збитків вдалося уникнути. За словами Мутсо, вхідною точкою став застарілий контролер Danfoss, і атакують саме старі контролери без оновлень. Він також сказав, що постраждали й інші клієнти компанії в Естонії, але повний масштаб поки невідомий. Почерк атаки Мутсо назвав таким самим, як у жовтневих інцидентах у Франції та Нідерландах.
Швеція, Бельгія, Люксембург
Тієї ж ночі схожі інциденти зафіксували в інших країнах. У Швеції постраждали магазини ICA та Coop: в одному зі стокгольмських магазинів ICA атака сталася о другій ночі й була помічена о пів на шосту ранку, Coop повідомила про шість уражених магазинів. Персонал викидав візки зіпсованих продуктів. Шведський Національний центр кібербезпеки працює з кількома інцидентами по всій країні; його керівник Джон Біллоу визнав, що у Швеції чимало відкритих в інтернет пристроїв операційних технологій, які потребують оновлення.
У Бельгії та Люксембурзі Ahold Delhaize і Colruyt повідомили про інцидент, що зачепив холодильники й морозильні камери в десятках магазинів. Colruyt підтвердила атаку на п'ять магазинів Spar. Керівник компанії Sabcobel, яка обслуговує системи Delhaize, розповів агентству Belga, що випарники перевели в режим розморожування — той самий метод, що й у Франції.
Жовтневий прецедент
У жовтні, за даними французької поліції, хакери захопили керування холодильними установками сотень французьких супермаркетів і підняли температуру до +50°C, що спричинило втрати продуктів і навіть пожежі. Відповідальність ніхто не взяв, атрибуції немає.
Після французької атаки ERR опитав естонських експертів. Аналітик TalTech Тоомас Лепік назвав загрозу дуже реальною. Міністерка юстиції та цифрових справ Лійса Пакоста нагадала, що суворі вимоги кібербезпеки діють для постачальників життєво важливих послуг, але охоплюють не всі продуктові магазини.
Аналіз BSM
Це не черговий витік даних, а атака з фізичним наслідком. Цифрова команда змінює температуру, а температура псує продукти, створює ризики для харчової безпеки й може спричинити пожежу. Ціль обрана розумно: тисячі слабко захищених контролерів, підключених до мережі для зручності обслуговування, і жодного з них не вважають критичною інфраструктурою.
Естонський випадок показує і слабке місце, і сильне. Слабке — регуляторна прогалина, на яку вказувала сама Пакоста: продовольчий рітейл під суворими вимогами лише частково. Сильне — швидка реакція постачальника. В одному зі стокгольмських магазинів атаку помітили лише через три з половиною години, в Естонії її зупинили за десять хвилин. Саме ця різниця визначає, чи буде інцидент новиною, чи кошиками зіпсованих продуктів.
Хто стоїть за атаками, невідомо. Схожий метод і одночасність в кількох країнах вказують на одну кампанію чи один інструмент, але доказів спільного виконавця поки немає. Приписувати атаки Росії на цьому етапі передчасно.
Чому це стосується безпеки регіону
Країни Балтії та Північної Європи вибудовують стійкість на випадок кризи, і продовольче постачання — її частина. Атака на холодильний ланцюг не зупинить армію, але здатна за одну ніч створити локальний дефіцит, знищити запаси й посіяти тривогу. Це той самий клас загроз, що й злам систем оповіщення днем раніше: удар по інфраструктурі, якій люди звикли довіряти, без жодного пострілу.
Що відстежувати далі
Яка естонська мережа постраждала і скільки магазинів зачеплено. Чи підтвердять CERT-EE та шведський центр кібербезпеки спільні технічні індикатори з французькими інцидентами. Офіційні оцінки збитків. Чи розширить Естонія вимоги кібербезпеки на весь продовольчий рітейл.
Висновок
Ще два тижні тому французька атака здавалася екзотикою. Тепер вона прийшла в Естонію, Швецію та країни Бенілюксу за одну ніч. Застарілий контролер у підсобці супермаркету виявився частиною периметру безпеки — і його доведеться захищати так само, як сервери.
Baltic Security Monitor (osint-baltic.com) — аналітичне видання про безпеку на північно-східному фланзі НАТО.
Матеріал підготовлено на основі автоматизованого моніторингу відкритих джерел із незалежною верифікацією ключових фактів.