Румунія заявила про зірвану російську диверсійну операцію: серед цілей — бази НАТО та українські транспортні літаки Antonov
Baltic Security Monitor | Аналітичний огляд Дані станом на 8 вересня 2026, 20:00
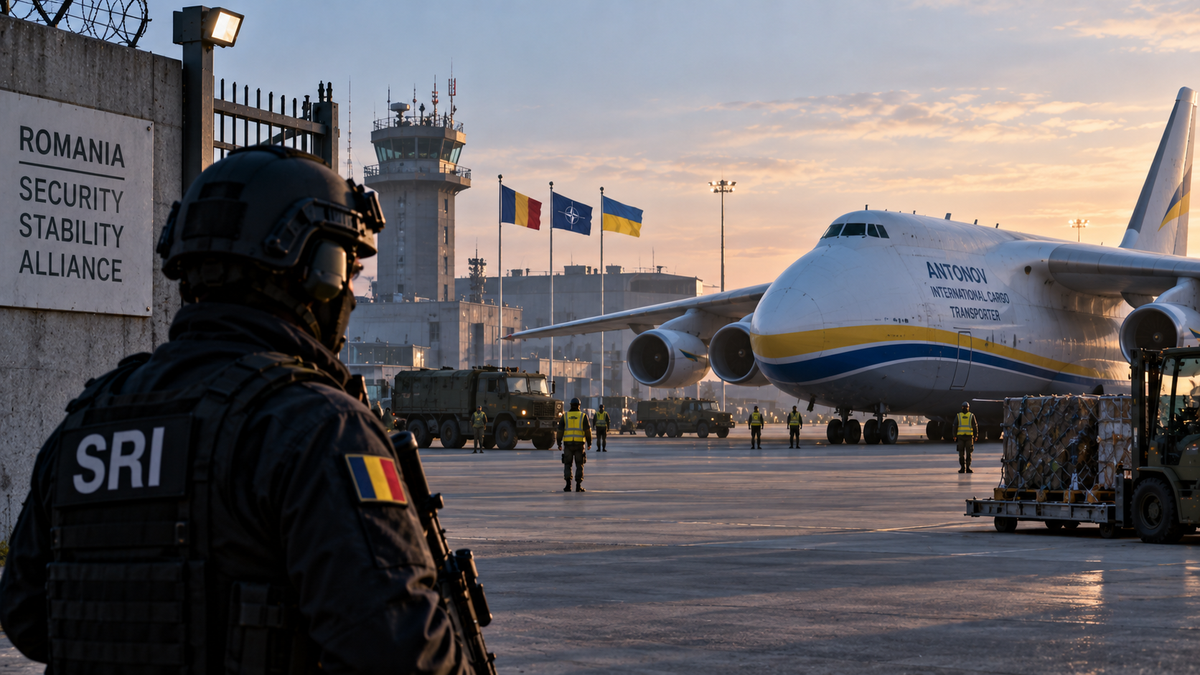
Румунська Служба інформації (SRI) повідомила 8 вересня, що спільно з національними й міжнародними партнерами запобігла диверсійній операції на території країни, яку прямо повʼязує з координацією з боку Росії. За даними SRI, з лютого 2026 року службова стежили за громадянином Росії, який проживає в Румунії, — у межах розслідування за участю прокурорів DIICOT, поліції з протидії організованій злочинності, військової розвідки Румунії та партнерських іноземних спецслужб. Підозрюваний фотографував і знімав на відео вузли звʼязку, військові бази Румунії, які використовують союзники по НАТО, штаби установ національної оборони, громадського порядку й національної безпеки, а також обʼєкти критичної інфраструктури. За даними служби, посередник — з яким підозрюваний спілкувався через зашифровані месенджери — доручив йому збирати зображення цілей стратегічного військового значення, прямо включно з українськими вантажними літаками Antonov під час їх перебування на території Румунії.
SRI оцінила виявлену активність як таку, що відповідає тому самому патерну, який уже використовували скоординовані Росією диверсійні мережі, раніше знешкоджені в Румунії 2024 та 2025 років, — тобто це не перший подібний випадок у країні, а частина повторюваної схеми. Поліція й прокуратура Румунії додали суттєву доказову деталь: 40-річний підозрюваний, за версією слідства, збирав і передавав фотографії румунської й союзницької військової техніки, пересування військ і активності на базах у Клуж, Констанці, Келераші, Ілфові та Бухаресті в період з лютого по липень. Його затримали 8 вересня за підозрою в готуванні до диверсії; прокуратура вимагає 30 діб попереднього ув'язнення. Кримінальні звинувачення залишаються під презумпцією невинуватості. Reuters незалежно підтвердив заяву SRI та атрибуцію; посольство Росії в Бухаресті на момент публікації не відповіло на запит агентства.
Головне тут не сам факт чергового попередження про російську гібридну активність — таких попереджень цього тижня вже було кілька, від Данії до Німеччини. Головне те, що Румунія зірвала конкретну операцію й офіційно атрибутувала її Росії, а не обмежилася загальною оцінкою загрози: справа перейшла з рівня розвідувального висновку в стадію активного кримінального провадження з конкретним затриманим.
Аналіз BSM: та сама ціль, що й у Лейпцигу — тільки на іншому кінці Європи
Вибір саме літаків Antonov як цілі спостереження — не випадковий і має пряму паралель з подією, яку BSM уже висвітлював цього тижня: у ніч на 5 серпня в аеропорту Лейпциг/Галле поблизу українського вантажного Ан-124 знайшли дрон із підозрюваним вибуховим пристроєм, і згодом західні розвідувальні оцінки повʼязали цей інцидент з урядом Росії; Лейпциг/Галле слугує головною європейською базою Antonov Airlines з 2022 року й регулярно обслуговує військово-логістичні рейси НАТО. Румунський випадок демонструє ту саму логіку вибору цілі, застосовану вже в іншій точці Європи: стратегічні авіаперевезення — дефіцитна спроможність, яку використовують для переміщення негабаритних військових і промислових вантажів, а отже, її розвідувальна розробка становить загрозу не для одного конкретного аеропорту, а для всього ланцюга повітряної логістики, що підтримує Україну.
Те, що SRI прямо повʼязує цей випадок із двома попередніми, знешкодженими 2024 і 2025 років, підтверджує: йдеться не про поодинокий епізод, а про стійку, повторювану модель роботи скоординованих Росією диверсійних мереж саме на території Румунії — країни, яка одночасно є прифронтовою державою НАТО, чорноморським актором безпеки і важливим логістичним коридором підтримки України.
Чому це важливо для України і для регіону Балтії
Румунія одночасно є прифронтовою державою НАТО, чорноморським актором безпеки і важливим логістичним коридором підтримки України. Українські важкі транспортні літаки Antonov особливо релевантні саме тому, що стратегічні авіаперевезення — дефіцитна спроможність, яку використовують для переміщення негабаритних військових і промислових вантажів. Тому справа вказує на модель загрози, спрямовану не просто на вплив на європейську політику, а на виявлення фізичної військово-логістичної інфраструктури, що підтримує Україну.
Для регіону Балтії й Північної Європи випадок підсилює вже задокументовану BSM модель — з німецьких і данських справ: підозрювані російські мережі використовують відносно непомітних посередників для розвідки військових, оборонно-промислових і логістичних цілей перед можливою диверсією. Те, що в розслідуванні брали участь іноземні партнерські служби, означає: подальші затримання чи виявлення транскордонних звʼязків можуть розкрити ширшу європейську мережу, а не ізольований румунський випадок.
Висновок
SRI заявила про відвернену диверсійну дію, але не розкрила запланованого методу, кінцевої цілі, передбачуваних термінів чи того, чи вже було придбано вибухівку або інше атакувальне обладнання. Найближчим індикатором стане саме це — деталі, які можуть зʼявитися в ході кримінального провадження, — а також те, чи призведуть подальші затримання до виявлення ширшої транскордонної мережі. Справа також посилює доказову базу для трактування захисту логістики підтримки України як контррозвідувальної та контрдиверсійної місії, а не лише як звичайної проблеми фізичного захисту сил.
Baltic Security Monitor (osint-baltic.com) — аналітичне видання про безпеку на північно-східному фланзі НАТО. Усі OSINT-коефіцієнти розраховані автоматизованою системою індексації на основі відкритих джерел.