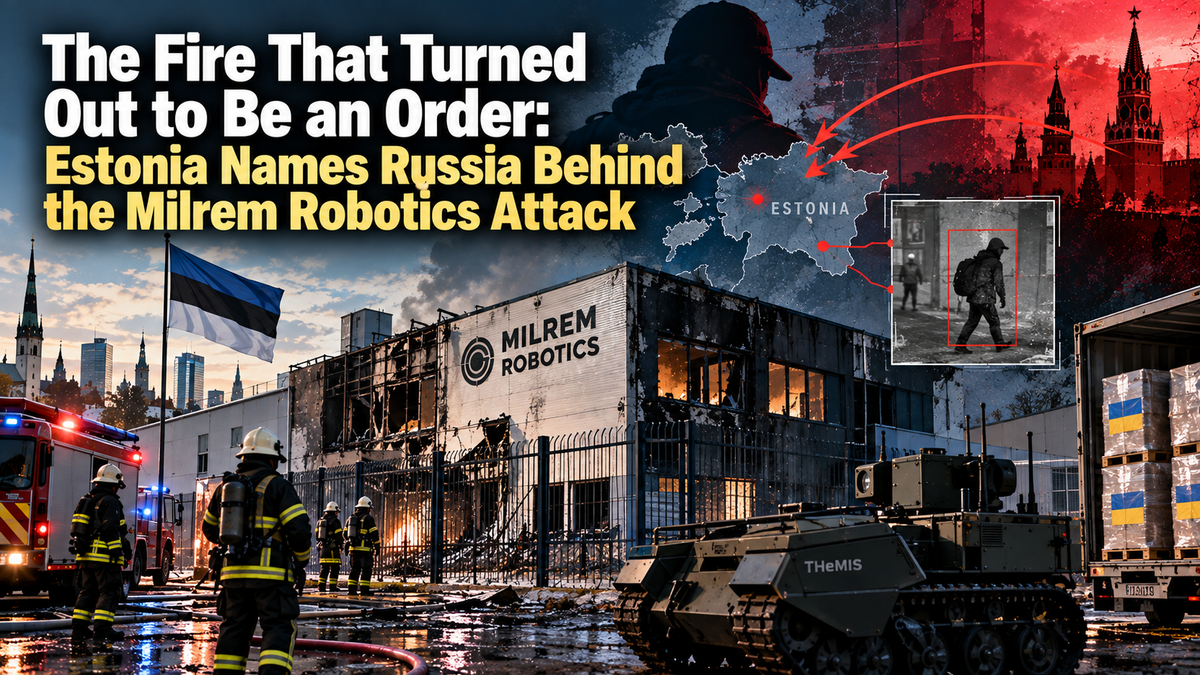
Підпал, який виявився наказом: Естонія назвала Росію замовником атаки на Milrem Robotics
Baltic Security Monitor | Аналітичний огляд Snapshot: 29 вересня 2026, 14:00 (Europe/Tallinn) · Material OSINT Update
Шість тижнів тому Естонія говорила про «одну з версій». Сьогодні — про «повну впевненість»: підпал будівлі Milrem Robotics у ніч на 15 серпня офіційно визнано диверсією, замовленою російськими спецслужбами. Це вже не попередження про гібридну загрозу — це діюча операція проти українського постачання, здійснена на території НАТО.
Статус оновлення
| Показник | Значення |
|---|---|
| Оцінка BSM | MATERIAL UPDATE |
| Категорія | Гібридна війна / диверсія / оборонна промисловість / критична інфраструктура |
| Матеріальність | Висока |
| Маркери невизначеності | 🟡 1 · 🔴 0 |
| Тип дельти | Атрибуційна: «підозра» → «можлива диверсія» → офіційна атрибуція РФ |
Головна теза дня — не сам факт підпалу, а швидкість і однозначність, з якою Естонія пройшла шлях від обережних формулювань до прямого звинувачення держави. 18 серпня Генпрокурорка Астрід Асі говорила лише про одну з версій без визначеності щодо мотивів. 29 вересня МЗС і КАПО констатують: підпал — операція, замовлена спецслужбами РФ, а не ексцес випадкових виконавців.
Хронологія атрибуції
15 серпня, ніч: пожежа в будівлі на вулиці Betooni в Таллінні, яку використовує Milrem Robotics — естонський виробник безпілотних наземних платформ THeMIS. Місцевий житель раніше помітив підозрілу активність біля об'єкта.
17–18 серпня: затримано двох громадян Латвії, наступного дня — третього; усіх екстрадовано до Естонії. Генпрокурорка Астрід Асі: слідство на ранній стадії, мотиви, зокрема версія диверсії, перевіряються. Премʼєр Крістен Міхал заявив, що держава перевіряє версію причетності Росії, і попередив: якщо мета підпалу — залякати Естонію чи змусити відмовитися від підтримки України, вона не досягне результату.
29 вересня: Служба внутрішньої безпеки (KAPO) заявляє: «Сьогодні можемо з повною впевненістю сказати, що підпал Milrem у ніч на 15 серпня був актом диверсії, замовленим російськими спецслужбами». Міністр закордонних справ Маргус Цахкна написав у X: можна з певністю стверджувати, що це «акт диверсії, замовлений спецслужбами Російської Федерації», виконавців затримано, вони «більше не становлять загрози». Росії висловлено формальний протест — викликано повіреного у справах РФ у Таллінні.
Що підтверджено, а що ні
| Твердження | Статус |
|---|---|
| Підпал будівлі Milrem 15 серпня | ✅ Підтверджено на початку розслідування |
| Затримано і екстрадовано трьох підозрюваних, громадян Латвії | ✅ Підтверджено |
| Підпал — диверсія, замовлена спецслужбами РФ | ✅ Офіційна атрибуція КАПО та МЗС Естонії |
| Метод відповідає іншим диверсіям, повʼязаним з РФ у Європі | ✅ Заява Служби внутрішньої безпеки |
| Хто саме з боку РФ віддав наказ, як відбувалася вербовка, фінансування | 🟡 Не розкрито публічно |
Аналіз BSM: чому саме Milrem
Milrem Robotics — не випадкова ціль. Компанія, контрольний пакет якої належить емiратському оборонному концерну EDGE Group, є розробником THeMIS — гусеничної безпілотної платформи, що вже voюe в Україні: за офіційними даними виробника, до 150+ додаткових машин постачаються за нідерландським фінансуванням поверх 15 THeMIS, які вже перебувають в експлуатації. Платформа виконує евакуацію поранених, розмінування та логістичні завдання — тобто напряму знижує втрати особового складу ЗСУ.
Удар по виробнику такого обладнання на території НАТО, а не в Україні, — це логіка «периферійної» диверсії: завдати шкоди постачанню, не входячи у пряме зіткнення з альянсом. Це вписується у ширший перелік подібних епізодів у Європі: підпал складу IKEA у Вільнюсі (травень 2024, повʼязаний з литовським виробником військового обладнання для України), спроба підпалу торгового центру у Варшаві, інцидент у Ляйпцизькому аеропорту (серпень 2026, атрибутований Німеччиною). AP на кінець 2025 року нарахувала 145 подібних інцидентів у Європі, приписуваних Росії чи Білорусі.
Аналіз BSM: Модель виконання — та сама, що фіксували литовські та польські слідчі у 2024–2026 роках: не кадрові співробітники ГРУ, а завербовані громадяни третіх країн, у цьому випадку — Латвії. Це і є суть «диверсії, що заперечується»: виконавці одноразові й географічно розосереджені, а замовник ховається за шаром посередників. Затримання саме латвійських громадян додає дифузії, а не концентрації — атака на естонську компанію реалізована через сусідню балтійську державу.
Ширший контекст: наростання риторики атрибуції
Ще 23 вересня, на полях Генасамблеї ООН, очільниця євродипломатії Кая Каллас попереджала про «швидке розповсюдження диверсійних атак і порушень повітряного простору» та назвала мету Москви — залякати Європу до згортання підтримки України. Того ж тижня Польща, Румунія та інші країни східного флангу повідомляли про зростання числа інцидентів. Атрибуція Естонії 29 вересня — це не ізольована заява, а частина ширшого тренду: європейські уряди все частіше йдуть на публічне, поіменне звинувачення Росії замість дипломатично обережних формулювань про «ймовірну причетність».
Литовський міністр закордонних справ відреагував короткою формулою: «на цьому — відбитки Росії». Швеція та Німеччина висловили солідарність з Естонією, назвавши інцидент «надзвичайно серйозним». Кремль звинувачення відкинув як «безпідставні».
Значення для країн Балтії та України
Це перший в естонській практиці випадок такого рівня офіційної, поіменної атрибуції конкретної диверсійної операції проти оборонного підприємства, дотичного до постачання Україні. Приклад дає балтійським урядам і НАТО конкретний кейс — не абстрактне попередження розвідки, а справу з обʼєктом, підозрюваними, затриманнями та атрибуцією держави, — який можна використовувати в поточних дискусіях ЄС/НАТО про скоординовану відповідь на дії нижче порогу статті 5.
Для України сигнал інший: виробники обладнання, яке напряму йде на фронт, стають цілями навіть поза межами воюючої країни. Захист таких компаній — тепер питання не лише промислової безпеки, а контррозвідки на території союзників.
Висновок
Естонія пройшла шлях від «перевіряємо версії» до «можемо з повною впевненістю» за шість тижнів — швидко за мірками подібних розслідувань. Те, що залишається невідомим — ланцюг вербовки, фінансування, конкретні куратори з боку РФ, — саме по собі може стати наступним MATERIAL DELTA, якщо ці деталі спливуть під час судового процесу.
Наступні перевірки: розкриття деталей вербовки та фінансування підозрюваних під час судового провадження; чи призведе випадок до нових колективних заходів ЄС/НАТО щодо атрибуції; реакція Латвії на участь її громадян в операції проти сусідньої країни.
Диверсію можна заперечувати рік. Довести — досить одного розслідування.
Baltic Security Monitor (osint-baltic.com) — аналітичне видання про безпеку на північно-східному фланзі НАТО. Усі OSINT-оцінки підготовлені автоматизованою системою моніторингу на основі відкритих джерел.