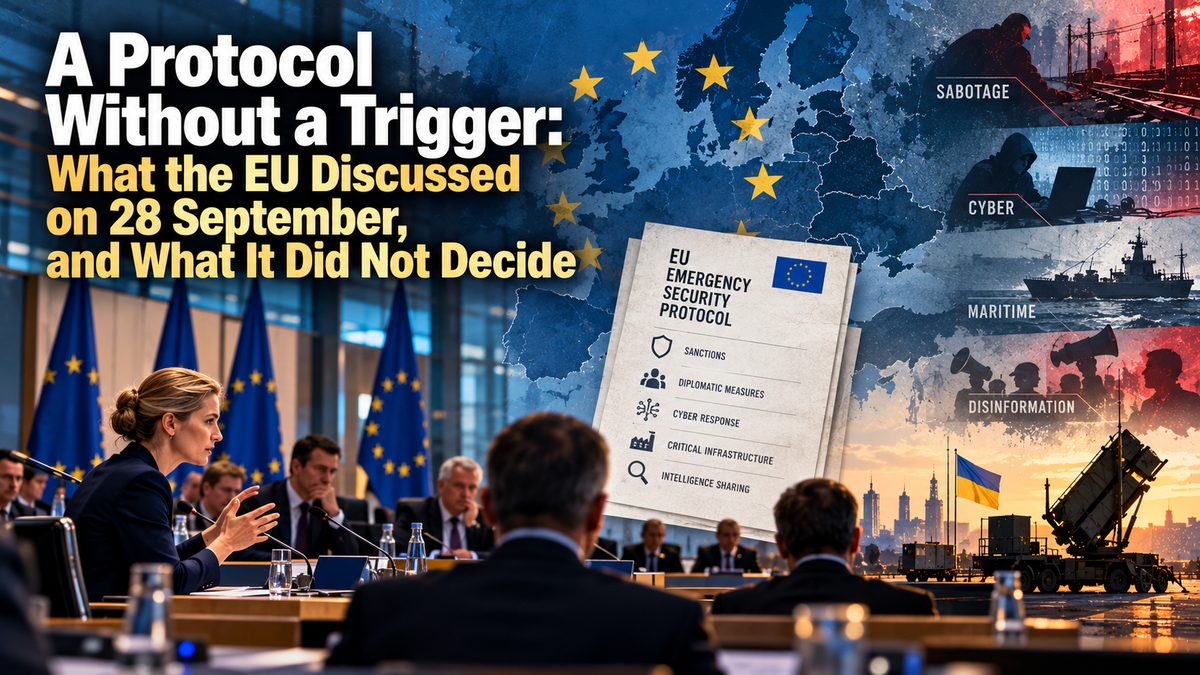
Протокол без спускового гачка: що ЄС обговорив 28 вересня і чого не ухвалив
Baltic Security Monitor | Аналітичний огляд Security Watch: 28 вересня 2026, 20:00 (Europe/Tallinn)
Показники циклу
Композитні OSINT-індекси в цьому запуску не надходили, тому редакція їх не реконструює. Аналітична теза дня: «немає матеріального оновлення» не означає «немає новини». Перша дискусія міністрів про Emergency Security Protocol є фактом, що визначає рамку наступних місяців: ЄС уперше вголос питає себе, яким має бути його власний інструмент реагування нижче порогу статті 5. Відповіді поки немає. Саме ця пауза між запитанням і відповіддю і є сьогоднішнім сигналом.
1. Emergency Security Protocol: дискусія без рішення
Міністри оборони ЄС на засіданні Ради закордонних справ у форматі «Оборона» вперше обговорили запропонований протокол реагування на гібридні атаки. За словами Каї Каллас, це була перша розмова на цю тему: висловилися не всі, тому вона не може сказати, чи є більшість «за» або «проти». Багато держав насамперед хочуть зрозуміти, що саме механізм передбачатиме (Mezha/Ukrinform). Обговорення триватиме на різних рівнях, зокрема на рівні послів.
Концептуально протокол має закрити прогалину між рутинними консультаціями та колективною обороною. Стаття 4 НАТО передбачає консультації, але не план дій. Протокол ЄС стосувався б інструментів, які держави-члени можуть застосувати у відповідь на ворожі дії нижче порогу збройного нападу й статті 5. Ідею запропонували цього місяця у промові про стан Союзу разом із задумом Європейської ради безпеки (Epoch Times). Каллас і фон дер Ляєн називаються авторами механізму (Euronews).
Каллас також наголосила: інструменти в ЄС уже є, але уряди мають домовитися, коли їх застосовувати, і чи можна діяти до атаки, якщо розвідка вказує на її підготовку.
Аналіз BSM: найважливіше слово в цій історії: «коли». Санкції, дипломатичні заходи, кібер-інструментарій існують. Бракує спільного критерію, який перетворює «інцидент» на «підставу для відповіді». Це політичне, а не технічне питання, і саме тут, імовірно, виникне тертя: країни фронтового флангу (Естонія, Латвія, Литва, Польща, Фінляндія) зацікавлені в низькому порозі й превентивних діях, а держави з меншою експозицією обережніші. Друга лінія тертя: дублювання з НАТО. Міністри прямо наголосили, що механізм має доповнювати Альянс, а не копіювати його структури. Без чіткого розподілу відповідальності протокол ризикує стати ще одним форматом консультацій.
Що перевіряти далі: ухвалений текст протоколу, визначена процедура активації, розподіл ролей ЄС і НАТО, фінансування, перше реальне застосування.
2. Попередження про російські диверсії: розвідувальна оцінка без деталей
Каллас заявила, що за даними розвідки Росія готує нові диверсійні операції в Європі. Мета, за її словами, розділити суспільства й змусити їх відмовитися від підтримки України (Euronews, EU Today). Конкретних цілей, локацій чи строків не названо. Тож для BSM це залишається оцінкою, а не подією: без корелюючих деталей сигнал не піднімається до MATERIAL.
Проте контекст важливий: заява прозвучала саме в день, коли ЄС обговорював інструмент реагування. Політичний зв'язок між попередженням і протоколом очевидний, і це аргумент для тих, хто просуватиме механізм. Водночас така синхронність нагадує: розвідувальні попередження працюють і як інструмент мобілізації політичної волі, тому їх варто зважувати обережно.
3. Що не сталося: жодних нових зобов'язань щодо Patriot
Каллас закликала держави з наявними запасами передати Україні ракети-перехоплювачі Patriot. Після засідання вона визнала, що нових зобов'язань не надійшло. Порядок денний Ради охоплював також протиповітряну оборону України, місію EUMAM Ukraine, оборонну промисловість і протидію російському «тіньовому флоту».
Аналіз BSM: негативний результат тут інформативний. На тлі російських ударів по українській цивільній інфраструктурі розрив між риторикою і фактичними поставками є структурним фактором: він не зникає від обговорення протоколів гібридної відповіді.
4. Перевірені й відхилені сюжети
- Vodafone Ukraine. Заява Міноборони РФ про удар по дата-центру Vodafone Ukraine не має незалежного підтвердження. Reuters приписує її саме російському відомству, а Vodafone Ukraine на запит про коментар не відповів. Ширшу кампанію проти українських дата-центрів, зокрема підтверджений удар по Kyivstar, BSM розглянув 27 вересня. (Детальний аналіз — випуск 27 вересня.)
- Фінсько-шведське QRA. Повідомлення, що ширяться сьогодні, стосуються першої спільної операційної місії з ідентифікації над Фінською затокою 24 вересня, яку BSM уже висвітлював. За офіційними шведськими даними, російські літаки перебували в міжнародному повітряному просторі. Твердження про порушення фінського повітряного простору в цій місії підтвердження не мають і не мають розглядатися як новий інцидент.
Висновок
Сьогоднішній день добре ілюструє різницю між шумом і сигналом у гібридній безпеці. Шум: заяви про удар по дата-центру без підтвердження, інтерпретації QRA-місії, що розходяться з офіційними даними. Сигнал: ЄС формує власний механізм реагування нижче порогу збройної агресії, і перший раунд показав, що держави ще не домовилися навіть про базові питання: що саме входить у протокол і хто вирішує про активацію.
Для країн Балтії це пряме питання: гібридний тиск на їхніх кордонах і в їхніх мережах є щоденністю, тож швидкість і ясність майбутнього механізму важливіші, ніж його назва. Наступна перевірка BSM: чи з'явиться текст, критерії активації та розподіл ролей із НАТО.
Baltic Security Monitor (osint-baltic.com) — аналітичне видання про безпеку на північно-східному фланзі НАТО. Усі OSINT-коефіцієнти розраховані автоматизованою системою індексації на основі відкритих джерел.